事務所のサーバーに、現場や自宅からつなぐためのVPN機器があります。入れたのは数年前で、そのあとは入れた業者に任せたまま、だれも中身を見ていません。
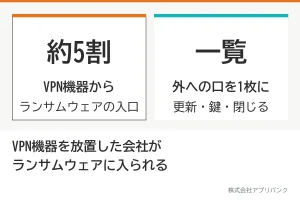
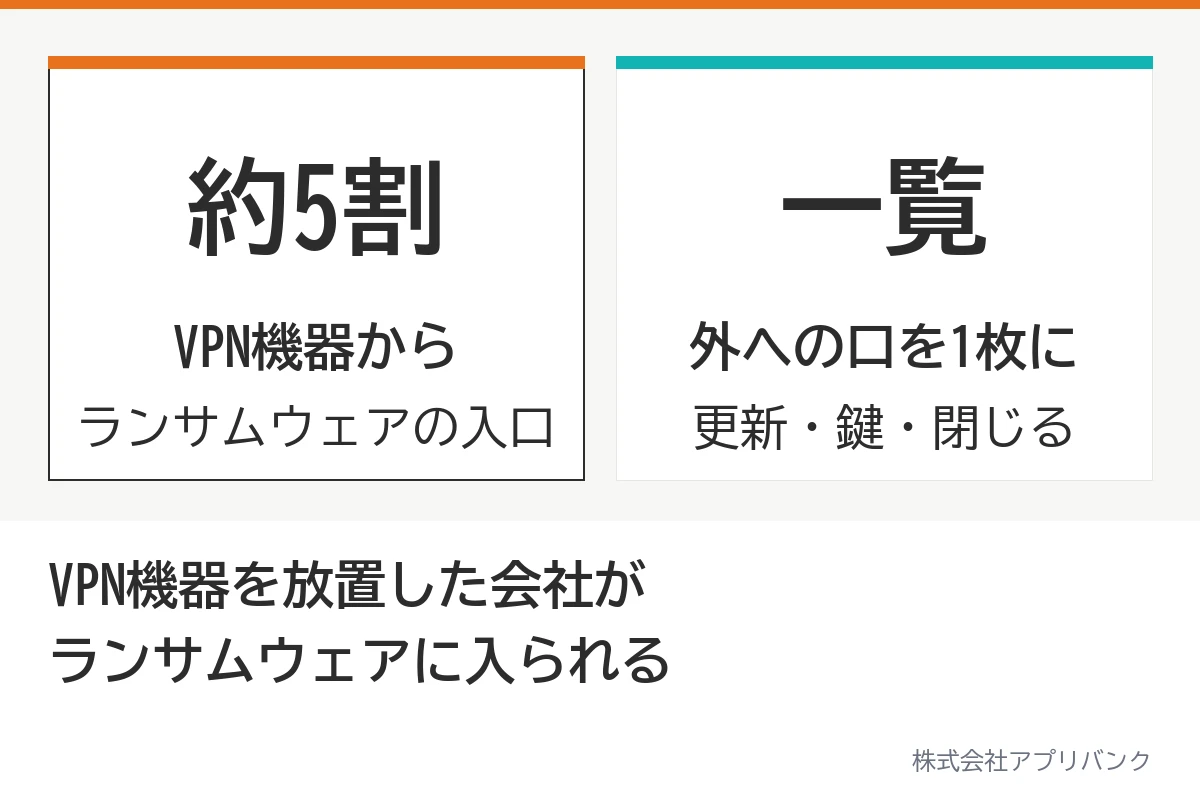
警察庁が被害にあった会社に聞いたアンケートでは、侵入経路を答えた36件のうち、約5割がVPN機器でした。外から社内へつなぐ口を放っておくと、そこが入口になります。
この記事の結論は1つです。外から社内につながる口と、社員が使うAIやクラウドを1枚の一覧にし、口ごとに「更新・鍵・閉じる」を決めます。
この記事は、社員10〜100人ほどの建設会社の社長に向けて書いています。事務所にサーバーや共有フォルダがあり、情報システムの担当はいない会社です。
監修: 代表取締役 佐藤 望(建設業界30年・建設業経理士1級/記事末に経歴)
最終確認日: 2026年11月10日(国の資料は、この日に警察庁・IPA・個人情報保護委員会の原文で確かめました)
この連載は5本で、建設会社の情報漏えいを、連絡の順番・お金・営業の情報・現場の図面・外への口の順に扱います。この記事は、会社の外へつながる口のはなしです。
ランサムウェアの入口は、約5割がVPN機器
ランサムウェアは、会社のデータを暗号化して使えなくし、元に戻す代わりにお金を求める攻撃です。
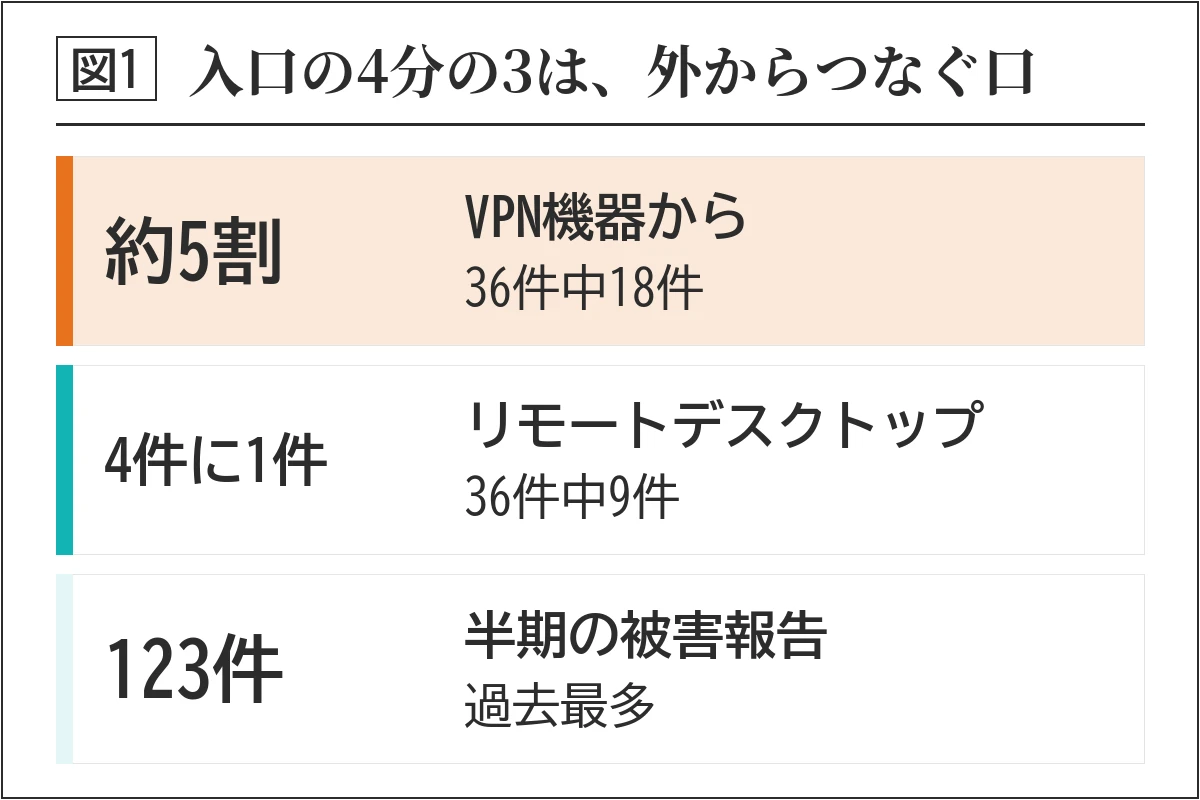
警察庁の令和8年上半期の情勢によると、ランサムウェアの被害報告は123件でした。半期では、統計を取りはじめてから最も多い件数です。
被害にあった会社へのアンケートでは、侵入経路はVPN機器が約5割でした。答えた36件のうち、VPN機器が18件、リモートデスクトップが9件です。2つを合わせると4分の3になります(当社が統計データから計算)。
IPAの10大脅威2026の解説書も、警察庁の統計をまとめています。2025年は、VPN機器とリモートデスクトップを合わせて87.0%でした。
VPN機器とリモートデスクトップは、どちらも外から社内のパソコンやサーバーにつなぐしくみです。攻撃者は、直していない弱いところや、漏れたIDとパスワードを使って入ってくる、と警察庁は書いています。
被害にあった会社は、中小企業が約6割でした。建設業は令和6年に20件、令和7年に18件、令和8年上半期に8件です。製造業(令和7年は91件)の約5分の1ですが、毎年報告があります。
入られた後は、データを盗んでから固める
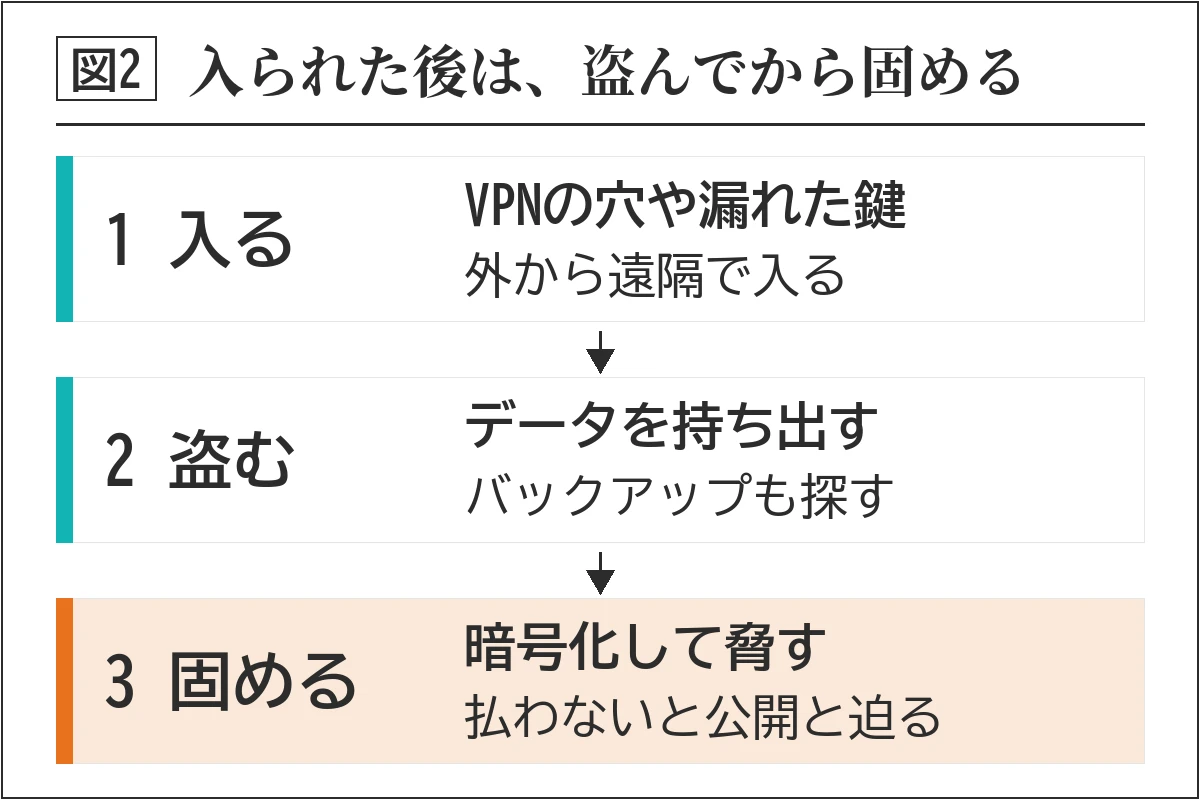
警察庁は、攻撃の流れを次のように書いています。入った攻撃者は、管理者の権限を奪い、大事なデータとバックアップを探します。データを外へ持ち出してから暗号化し、払わなければ公開すると迫ります。
つまり、暗号化された時点で、データはもう外に出ているかもしれません。攻撃者はバックアップも探すので、同じネットワークにつないだままのバックアップは一緒に壊されることがあります。
IPAの10大脅威の解説書は、バックアップをネットワークから離して置くことと、戻す訓練を挙げています。それで戻せるのはデータだけで、持ち出されたことは戻せません。
作業員名簿や施主の連絡先が持ち出されたおそれがあれば、個人情報保護委員会への報告と、本人への通知が要ることがあります。期限と連絡の順番は、1本目の連絡表の記事に書きました。
費用の内訳と、保険で埋まる所・埋まらない所は、建設業のサイバー攻撃の被害額と、保険で埋まらない所に書きました。この記事は、入られる前の口のふさぎ方を扱います。
復旧には時間とお金がかかります。令和8年上半期のアンケートでは、調査と復旧の費用の総額が1,000万円以上だった会社が、答えた35件のうち約6割でした。
期間を答えた48件のうち、1か月未満で戻れたのは5割弱です。まだ復旧中の13件も含めて数えた割合です。
外への口に抜けがないかは、建設会社向け 情報漏えいの点検チェックリストを受け取るから確かめられます。
VPN機器でやるのは3つ。更新・鍵・閉じる
情報処理推進機構(IPA)の中小企業の情報セキュリティ対策ガイドラインは、第4.0版で自社診断の項目を足しました。その1つが「外から社内への不要な通信を断つ」です。
対策の例は、機器の中のソフトを最新にする、出荷時のパスワードを変える、などです。
IPAの「情報セキュリティ10大脅威 2026」でも、リモートワークの環境をねらう攻撃が8位です。解説書は、多要素認証を使うこと、サポートが切れた機器を使わないことを挙げています。
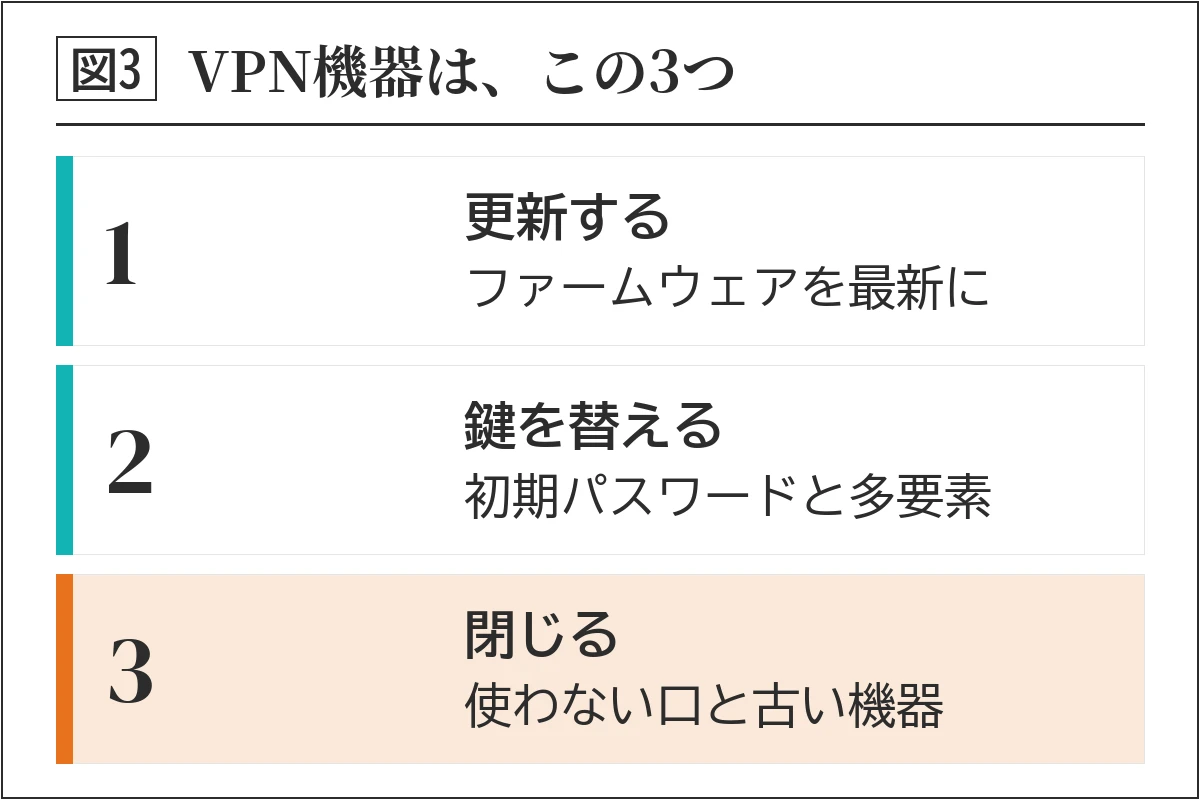
これを、建設会社のVPN機器にあてはめると3つです。
1つめは「更新」です。機器の中のソフト(ファームウェア)が最新かを、入れた業者に確かめます。サポートが切れた機器なら、入れ替えを決めます。
2つめは「鍵」です。出荷時のパスワードのままにしないことと、パスワードに加えてスマホの確認も求める多要素認証です。辞めた人や、現場が終わった協力会社のIDの止め方は、退職者・協力会社のID管理|人が抜けた日に止める4つの手順に任せます。
3つめは「閉じる」です。昔の現場のために開けたままの口や、使っていないリモートデスクトップの設定を閉じます。
社員のAIとクラウドも、外への口になる
外への口は、機器だけではありません。IPAの10大脅威2026では、「AIの利用をめぐるサイバーリスク」が初めて3位に入りました。
解説書は、会社が許可していないAIを社員が仕事に使うことを「シャドーAI」と呼びます。
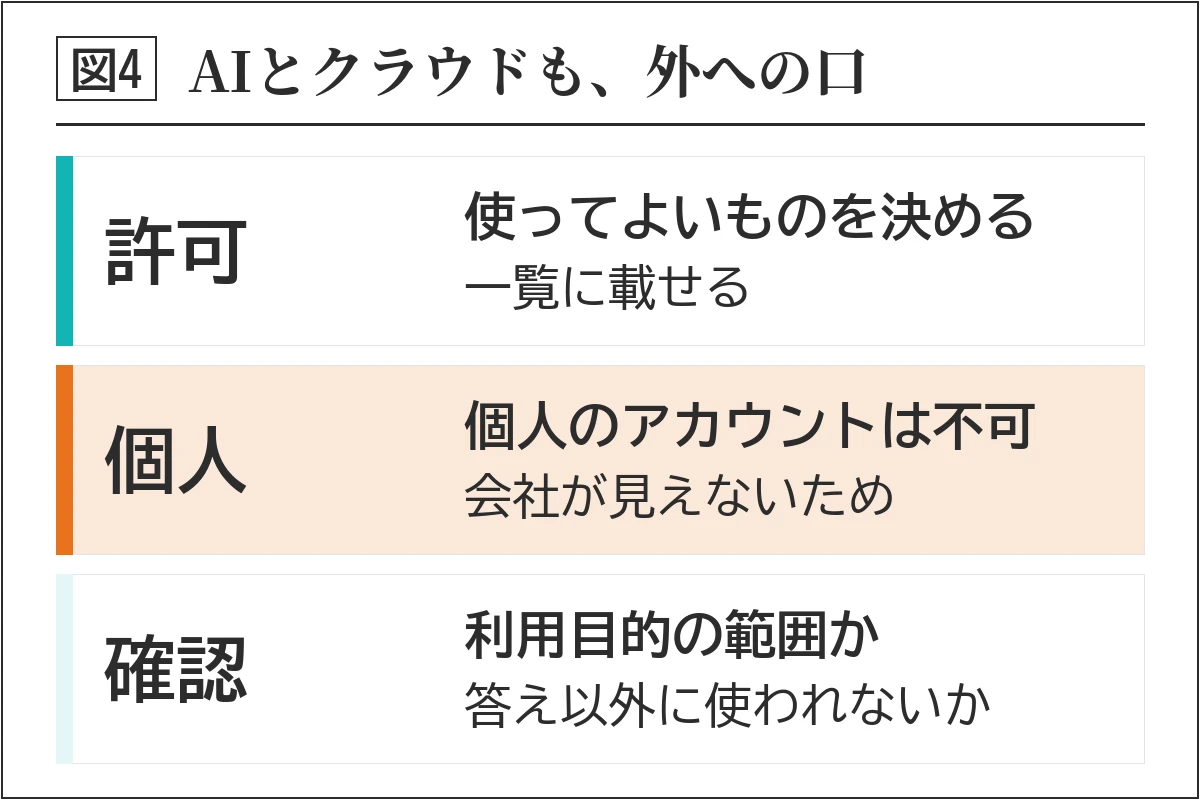
持ち出してはいけない資料をAIに入れれば、情報漏えいにつながります。社員が個人のアカウントで使うと、会社から見えないこともリスクだ、と解説書は書いています。
個人情報保護委員会も、令和5年に注意喚起を出しています。個人情報をAIに入れるなら、まず利用目的の範囲に収まるかを確かめるよう求めています。
本人の同意なく個人データを入れる場合は、AIの会社がそのデータを、答えを返す以外の目的に使わないかを確かめるように、としています。学習に使わないことは、その確かめる中身の1つです。
クラウドの共有フォルダや図面の受け渡しサービスも同じです。IPAのガイドラインには、付録7「クラウドサービス安全利用の手引き」があります。確かめる項目に、どの仕事でどの情報を扱うか、管理する人、使える人の範囲を決めることが入っています。
現場の写真や図面をクラウドで協力会社と共有しているなら、共有している相手も同じ一覧に書きます。工事が終わったら、その現場の共有を外します。
AIに入れてよいデータの分け方は、AIで作った集計表に名簿はないか|生成AI内製で会社が決めることに書きました。
外への口を、1枚の一覧にする
ここまでの口を、1枚の表にまとめます。IPAのガイドラインには資産管理台帳のひな形(付録6)もあります。最初は次の5列で足ります。
| 外への口 | 管理する人 | 最後に更新した日 | 鍵 | 止め方 |
|---|---|---|---|---|
| VPN機器 | 入れた業者と社内の担当 | ファームウェアの日付 | 多要素認証 | 業者に電話して止める |
| リモートデスクトップ | 社内の担当 | パソコンの更新日 | 多要素認証 | 設定を切る |
| クラウドの共有フォルダ | 社内の担当 | 共有先の見直し日 | パスワードと多要素 | 共有リンクと、人ごとの共有の権限を外す |
| 会社が許可したAI | 社長 | 利用ルールの見直し日 | 会社のアカウント | アカウントを止める |
(表: 警察庁の情勢・IPAのガイドライン付録6と付録7をもとに当社が作成した一例)
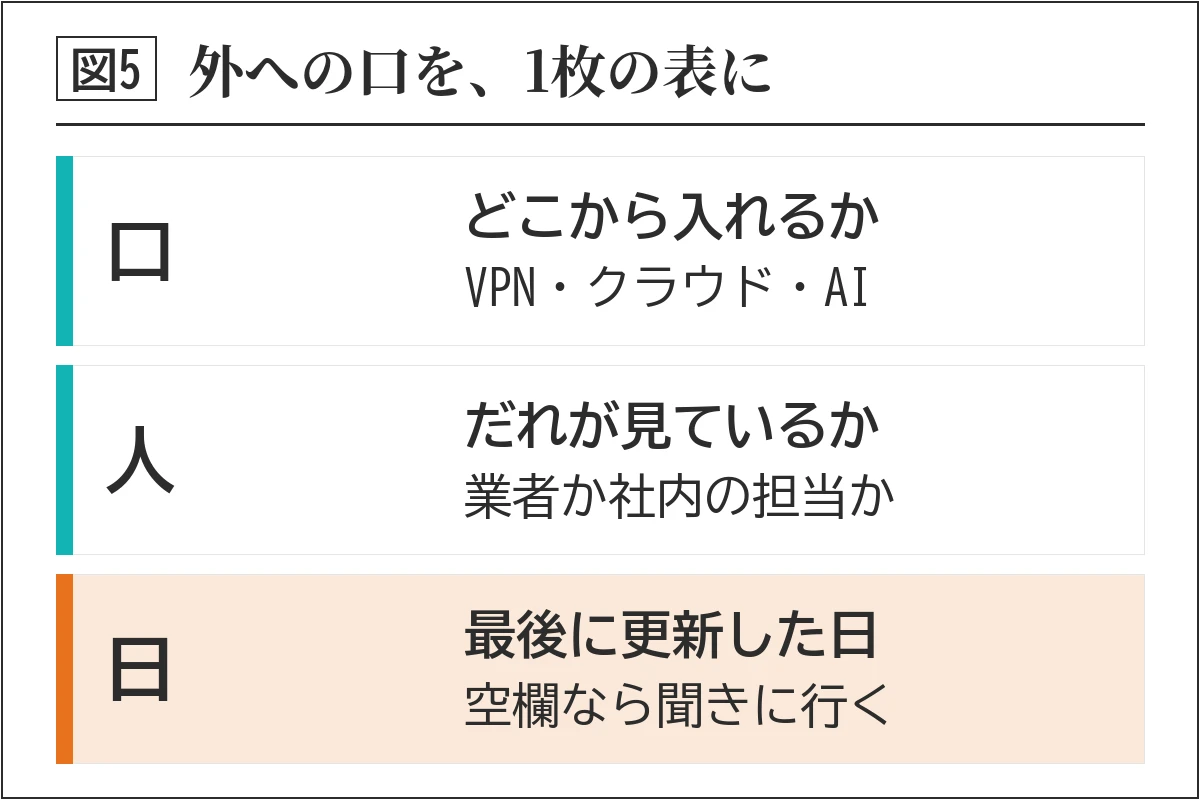
一覧にない口は、だれも見ていない口です。入れた業者に聞かないと分からない欄は、空けたまま聞きに行きます。
入れた業者には、次の3つを聞きます。機器の型番とサポートが切れる日、ファームウェアを最後に更新した日、多要素認証が使えるかどうかです。
アプリバンクの統合最適化メソッドの3つの軸で並べます。
| 軸 | 何をするか | 測るもの |
|---|---|---|
| 人材育成 | 許可したAIとクラウドの一覧を社員に見せ、個人のアカウントで仕事をしない理由を説明する | 説明を受けた社員の数 |
| DX推進 | 外への口の一覧を作り、VPN機器を最新にして多要素認証をかける | 最新の更新と多要素認証がそろった口の割合(100%をめざす) |
| 収益改善 | 止まった日に工事の書類をどう回すかを決め、復旧の費用と日数を小さくする | 戻す試しで、工事の書類が使えるまでにかかった時間 |
口の一覧を見せられる社員が育つと、更新の抜けに気づけます。抜けが減れば、止まる日も減ります。3つの軸は、この順でつながります。
明日やることは1つです。VPN機器の型番と、ファームウェアを最後に更新した日を、入れた業者に聞いてください。
よくある質問
Q. VPNをやめれば安全ですか
やめれば、その口からは入られません。ただ、VPNを通してしか図面を見られない作りなら、現場や自宅から図面を見る仕事が止まります。やめるかどうかより先に、更新と多要素認証ができているかを確かめてください。入れ替え先の選び方は、入れた業者か専門の会社にご相談ください。
Q. 社員が無料のAIを使っているようです。まず何をしますか
禁止の前に、使ってよいAIを1つ決めて一覧に載せます。そのうえで、名簿や図面などの資料を、許可していないAIや個人のアカウントに入れないことを決めて伝えます。
社内のほかの点検も1度にすませたいときに使えます。建設会社向け 情報漏えいの点検チェックリストを受け取る
この連載の5本
- 情報漏えいの報告期限は、社長でなく現場が気づいた日から始まる|建設会社の連絡表
- 情報漏えいの損は、賠償より先に出る費用で膨らむ|建設会社の情報漏えい対策(近日公開)
- 管理の無い顧客台帳は法律で守られにくい|建設会社の情報漏えい対策(近日公開)
- 現場のLINEで図面を送ると、どこまで漏れるか|建設会社の情報漏えい対策
- VPN機器を放置した会社がランサムウェアに入られる|建設会社の情報漏えい対策(この記事)
関連記事
- 建設業のサイバー攻撃の被害額と、保険で埋まらない所
- 退職者・協力会社のID管理|人が抜けた日に止める4つの手順
- AIで作った集計表に名簿はないか|生成AI内製で会社が決めること
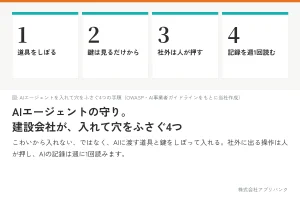
- AIエージェントの守り|建設会社が入れて穴を塞ぐ4つ
出典一覧(取得日 2026-11-10)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月): https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf(統計データ。業種別・感染経路は統計編p142・p143)
- 独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」(2026年1月29日公開): https://www.ipa.go.jp/security/10threats/10threats2026.html(解説書 組織編PDF。3位・8位)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日公開): https://www.ipa.go.jp/security/guide/sme/about.html(付録3 5分でできる!情報セキュリティ自社診断・付録6 資産管理台帳・付録7 クラウドサービス安全利用の手引き)
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(令和5年6月2日): https://www.ppc.go.jp/news/press/2023/230602kouhou/
本記事は一般的な情報提供です。機器の入れ替えや設定の個別の判断は、機器を入れた業者か情報セキュリティの専門の会社に、報告が要るかどうかは個人情報保護委員会の相談窓口か弁護士にご確認ください。被害にあったときは、警察の相談窓口にもご連絡ください。
監修
佐藤 望(株式会社アプリバンク 代表取締役)。建設業界30年。大手ゼネコンで国内の大規模プロジェクトを担当し、海外では子会社の立ち上げと経営再建に従事。
保有資格は認定ファシリティマネジャー/日商簿記1級/建設業経理士1級/第一種衛生管理者。日本内部監査協会 会員、東京商工会議所 会員。
株式会社アプリバンクは、経済産業省「DX認定事業者」(DX-2026-06-0021-01)。建設業に特化し、人材育成・DX推進・収益改善を統合した支援(統合最適化メソッド)を提供。お問い合わせは無料経営相談または TEL 03-6826-0180 へ。
建設業を支援する経営コンサル、株式会社アプリバンクをもっと見る
購読すると最新の投稿がメールで送信されます。