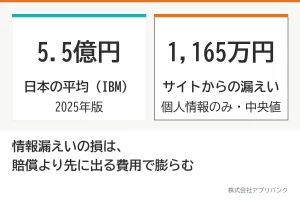
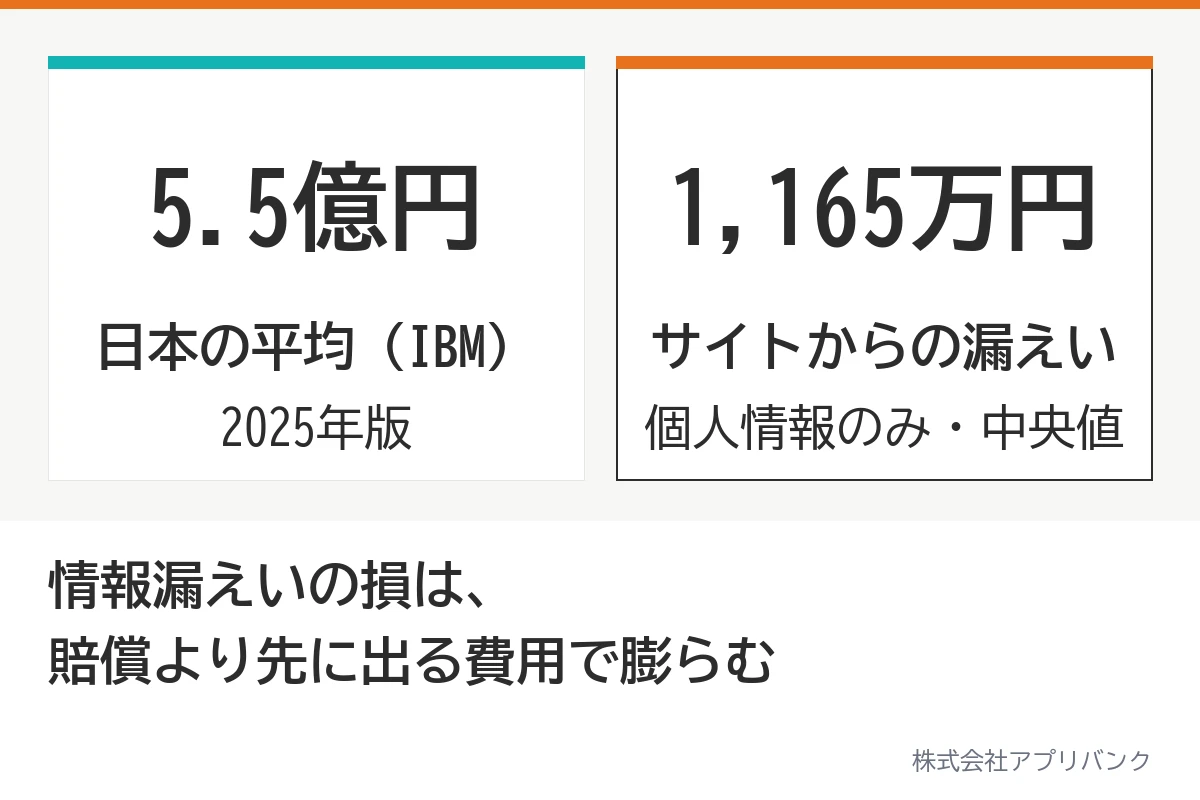
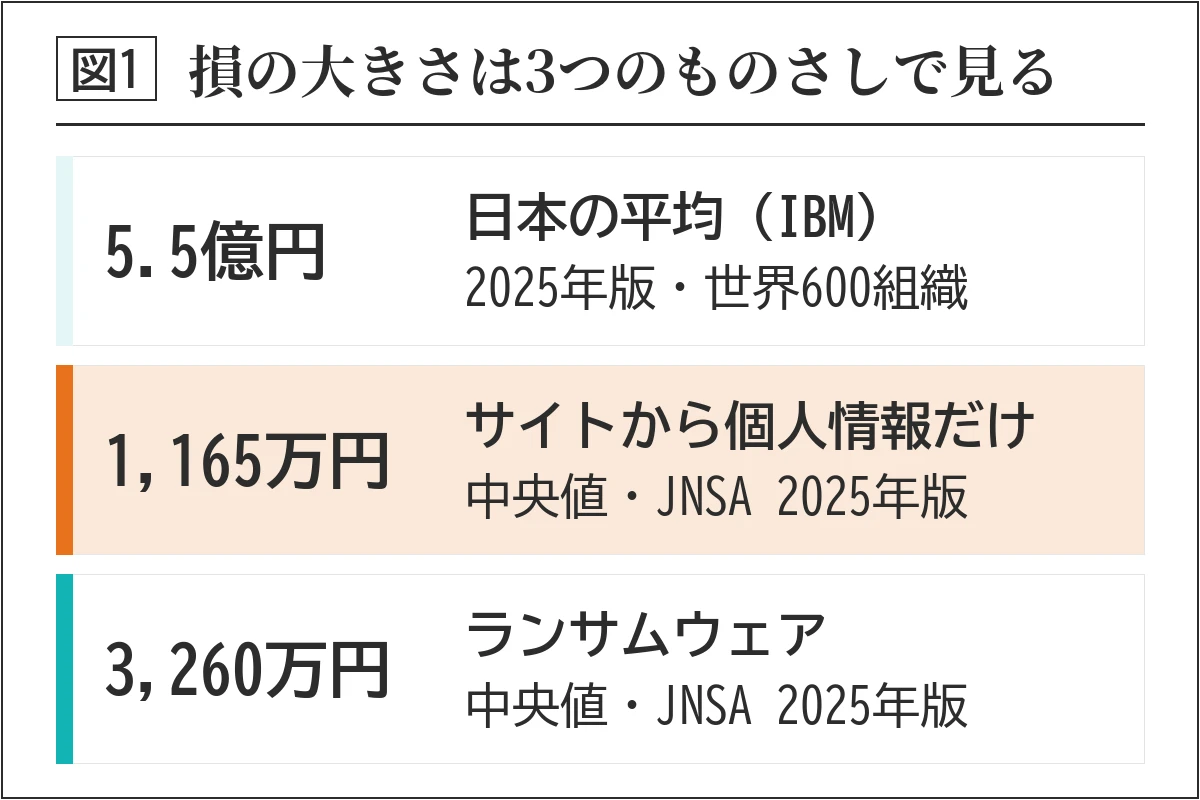
「情報漏えいは1件約5億5,000万円」。日本IBMが2025年9月に円で発表した、日本の組織の平均です。最新の2026年版では、日本の平均は401万ドルに上がりました(前年は365万ドル)。
どちらも世界の約600組織を調べた調査の一部です。答えた会社の規模別の内訳は示されておらず、社員10〜100人の会社にそのまま当てはまる額とはいえません。
もっと近いものさしは、日本の被害組織に聞いたJNSA(日本ネットワークセキュリティ協会)の2025年7月の調査です。ウェブサイトから個人情報だけが漏れた組織の被害額は、中央値で1,165万円でした。
この記事の結論は1つです。損は、賠償を求められるより先に、調べる・知らせる・止まる間の費用で積み上がります。その目安を先に持ち、偽の請求書と保険の約款を確かめます。
この記事は、社員10〜100人ほどの建設会社の社長に向けて書いています。元請や一次下請として工事を持ち、情報システムの担当はおらず、総務や経理がかねている会社です。
監修: 代表取締役 佐藤 望(建設業界30年・建設業経理士1級/記事末に経歴)。
最終確認日: 2026年11月10日(数字は、この日に原文で確かめました)
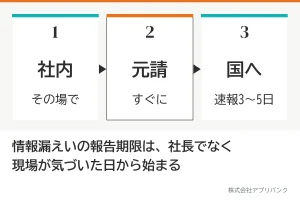
漏えいが起きた日の連絡の順番は、連載の1本目に書きました。情報漏えいの報告期限は、社長でなく現場が気づいた日から始まる|建設会社の連絡表です。この記事は、お金のはなしです。
億単位の額は世界調査の日本平均。自社は中央値で見る
日本IBMの「2025年データ侵害のコストに関する調査レポート」は、世界の600組織が経験した侵害を調べたものです。対象は2024年3月〜2025年2月の侵害です(日本IBMの発表)。
日本の組織の平均は5億5,000万円(365万ドル)で、世界の平均は444万ドルでした。
2026年8月に出た2026年版の報告書では、602組織のうち7%が日本の組織で、日本の平均は401万ドルです。円での額は示されていません。
報告書は、調べた組織が、情報セキュリティの取り組みが進んだ組織に偏っていた可能性があるとも書いています。
日本の被害組織に聞いたのが、JNSAのインシデント損害額調査レポート 別紙「被害組織調査」第2版です。2017年1月〜2024年6月の被害を対象に、118の組織が答えました。
| 被害の種類 | 平均 | 中央値 |
|---|---|---|
| サイトから個人情報だけが漏えい | 2,407万円 | 1,165万円 |
| サイトからカード情報もふくめ漏えい | 3,608万円 | 1,690万円 |
| ランサムウェア | 4,959万円 | 3,260万円 |
(表: JNSA 別紙「被害組織調査」第2版(2025年7月23日公表)のアンケートから当社が作成。回答はランサムウェア29件、サイトからの漏えい27件)
中央値は、答えた組織を額の順に並べた真ん中です。平均より、一部の大きな被害に引っぱられにくい数字です。
ただし、答えた組織の業種や規模はさまざまで、規模別や建設業だけの被害額は報告書に出ていません。社員10〜100人の建設会社の額ではなく、目安の入り口として使います。
報告書によると、カード情報をふくむかどうかの差は、賠償の有無によるものです。カード会社からの求償がない個人情報だけの漏えいでも、中央値で1,000万円をこえています。
この額にも入っていない損があります。ランサムウェアでは、多くの組織が止まった間の利益や社内の人手を金額にしていません。報告書は、実際の損はこれ以上だと書いています。サイトからの漏えいでも、社内の人手は金額にしていない例が多いとしています。
名簿1万人分なら、お知らせと窓口だけで800万円をこえる
JNSAのインシデント損害額調査レポート 第2版(2024年2月。以下「JNSAの2024年版」)は、中小企業を想定した費用の目安を示しています。対応を請け負う会社の料金などから出した参考値です。
| 費用 | 中小企業の目安(参考値) |
|---|---|
| 原因と被害の範囲の調査 | 300〜400万円 |
| 弁護士への相談 | 30〜100万円 |
| 1万人へのお知らせの郵送 | 約130万円 |
| 問い合わせ窓口(3か月) | 700〜1,000万円 |
| 1万人へのおわびのプリペイドカード | 650万円 |
(表: JNSA「インシデント損害額調査レポート 第2版」(2024年2月9日公表)の「中小企業における損害額のイメージ」から当社が抜き出し)
システムの復旧と再発防止は、規模によって数百万〜数千万円とされています。合計は、中小企業でも数千万円単位、場合によっては数億円単位とまとめています。
表のうち、1万人へのお知らせ(約130万円)と3か月の窓口(700万円〜)だけで800万円をこえます。
お知らせ・窓口・おわびの費用は、名簿の人数で増えます。作業員名簿は、協力会社の分まで合わせるとふくらみます。社員、作業員、取引先の担当者に分けて、何人分あるかを数えておきます。
たとえば、作業員名簿が300人、取引先の担当者が200人なら500人分です。同じ人が重なる分は1人として数えます。お知らせの郵送や窓口の見積もりは、この人数をもとに取ります。人数を知らないままでは、保険の上限が足りるかも判断できません。
建設会社の実例も、JNSAの2025年の報告書にあります。北陸の建設業の会社(従業員20〜999名)が2022年に、VPN機器から入られたランサムウェアの被害にあいました。
被害額は合計で約2億5,000万円以上です。一番大きいのは、約1か月、社員の仕事が半分ほどに落ちたとして試算した固定費の1.5億円でした。再発を防ぐ費用の8,300万円には、被害の前から入れる予定だった製品もふくまれています。
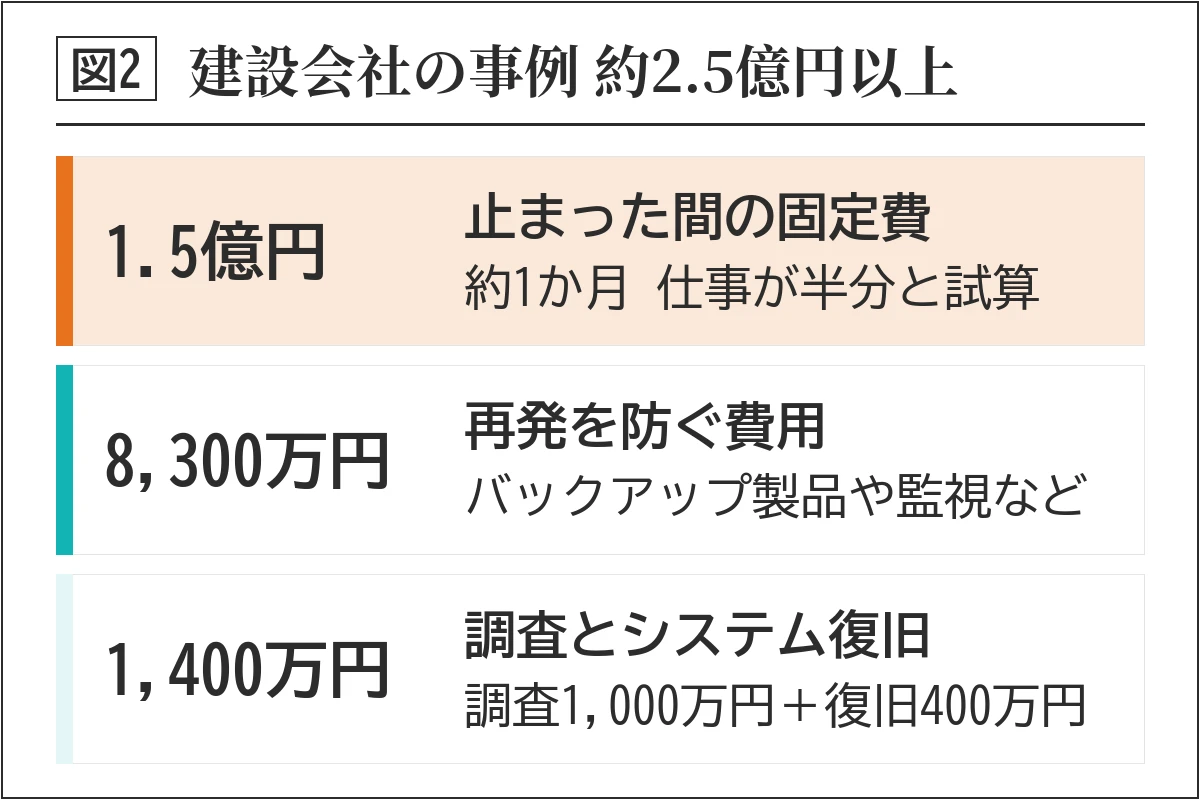
この会社は年2回、バックアップから戻す訓練をしていて、基幹のシステムは5日後に本社で動かせました。それでも、止まった間の損が一番大きくなっています。
この記事は、個人情報の漏えいで出ていく費用と、その備えを扱います。身代金の被害額や保険の出方は、建設業のサイバー攻撃の被害額と、保険で埋まらない所にまとめています。
偽の請求書は10大脅威の10位。口座の変更はメールだけで受けない
お金がそのまま出ていく被害もあります。取引先などになりすました偽のメールで、偽の口座に振り込ませる「ビジネスメール詐欺」です。
情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」(組織編)で10位に入り、9年連続の選出です。
IPAの解説書によると、攻撃者は請求のメールを前もって盗み見て、正規の請求書の口座だけを偽の口座に差し替えます。
解説書は、2025年1月公表の事例も紹介しています。取引先の担当者のアカウントが乗っ取られたとみられ、損失は約1,400万円でした。
建設会社なら、協力会社への支払いや資材の代金で、「振込先が変わりました」というメールが届く場面にあたります。
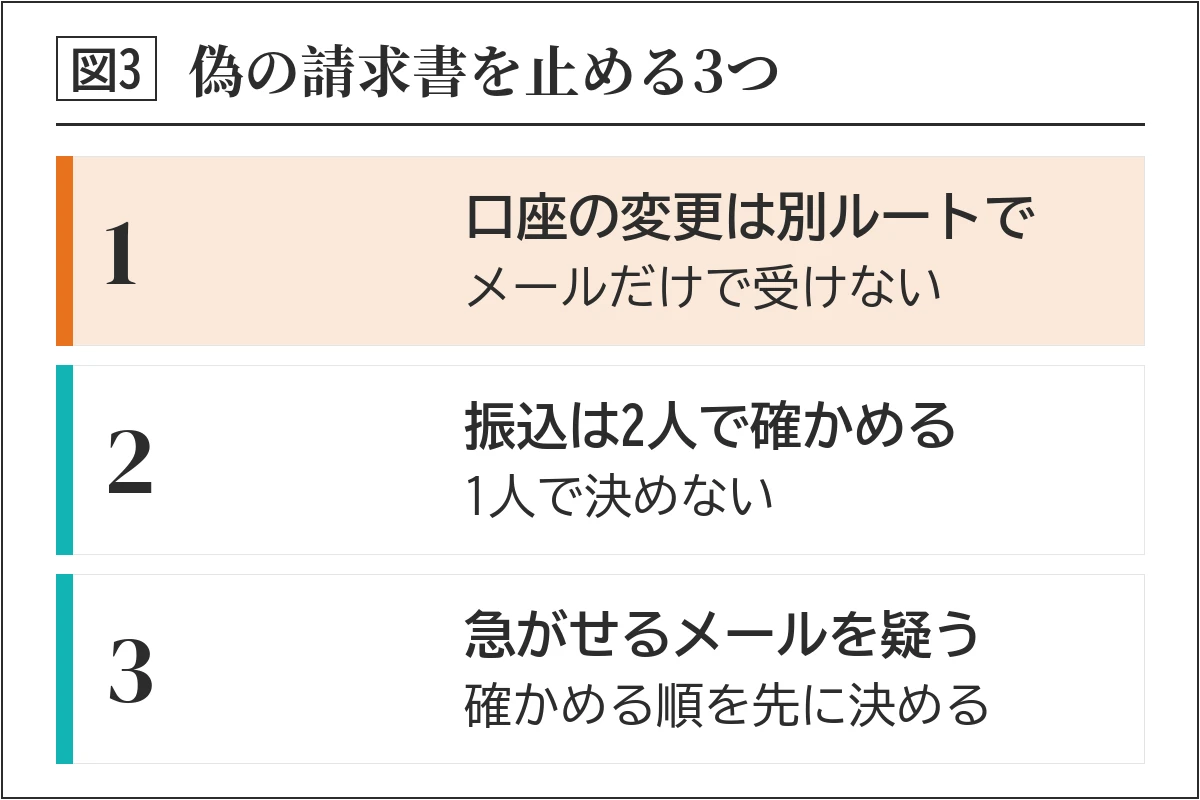
口座の変更の依頼は、ふだんと別の、先に決めた連絡手段で確かめます。振り込みは複数人で審査し、1人で判断を終わらせません。どちらもIPAの解説書が挙げている対策です。手口の例は、IPAのビジネスメール詐欺の特設ページにまとまっています。
保険は「入っているか」より、約款で確かめる3つ
JNSAの2024年版は、サイバー保険のしくみも説明しています。国内のサイバー保険が補うのは、基本的に「事故対応の費用」「賠償」「止まった間の利益」の3つです。止まった間の利益は、オプションにしているのがふつうだと書いています。
偽の請求書などで出ていったお金は、一部の保険会社がオプションで補っているケースがある、という書き方です。ランサムウェアの身代金は、国内の保険では補っていません。
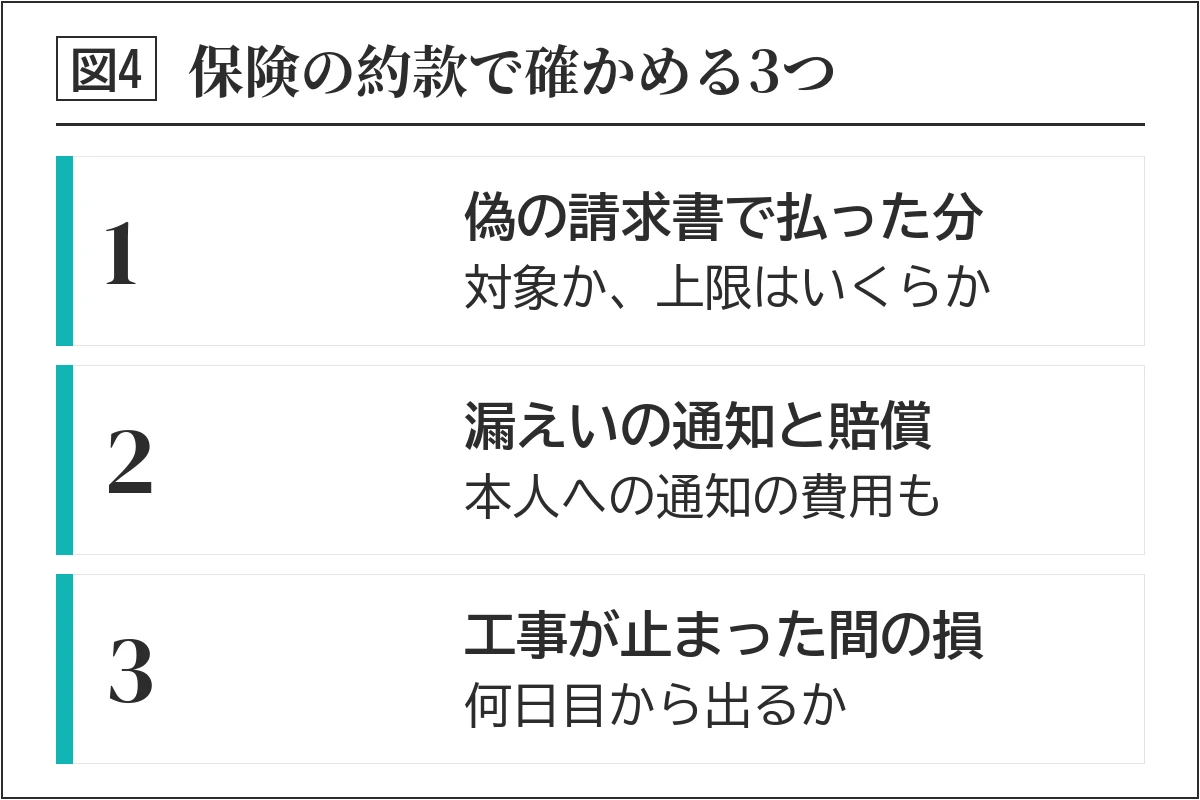
パソコンや書類の紛失、誤送付、社員の持ち出しによる漏えいも、ふつうは対象に入るとしています。ただし中身は約款ごとにちがうので、次の3つを確かめます。
| 確かめる問い | なぜ聞くか |
|---|---|
| 1 偽の請求書で振り込んだお金は対象か。上限はいくらか | オプションでないと出ないことがあるため |
| 2 お知らせ・窓口・おわびの費用と賠償は対象か。上限はいくらか | 名簿の人数で増える費用だから |
| 3 工事や事務が止まった間の損は対象か。何日目から出るか | オプションのことが多く、事例でも一番大きな損だったため |
(表: 当社が作成した確かめる問いの一例。答えは各社の約款と代理店で確かめてください)
あわせて、「保険金を支払わない場合」の条項も読みます。JNSAの2024年版は、どんな場合に払うか・払わないか・どの損害に払うかの3つを、約款を読むときの要点に挙げています。
自社の備えに抜けがないかは、建設会社向け 情報漏えいの点検チェックリストを受け取るから確かめられます。
お金の備えは、振込の確認2人と、止まった1か月の損の計算から
保険を選ぶ前に、明日からできることが2つあります。
1つめは、振込先を変える依頼が来たときに、だれが・どの電話番号で確かめるかを決めることです。電話番号は、届いたメールではなく、前から持っている台帳の番号を使います。
2つめは、会社の仕事が1か月すべて止まったと仮定して、その損を出しておくことです。
JNSAの2024年版は、この損を売上の減少そのものではなく、払い続ける固定費と失う営業利益だと説明しています。
そこで当社は、月の固定費(人件費・家賃など)と、平時の月の営業利益を足すことをすすめます。この合計が、1か月すべて止まったときの目安です。材料費や外注費のように、止まれば払わずに済む費用は入れません。
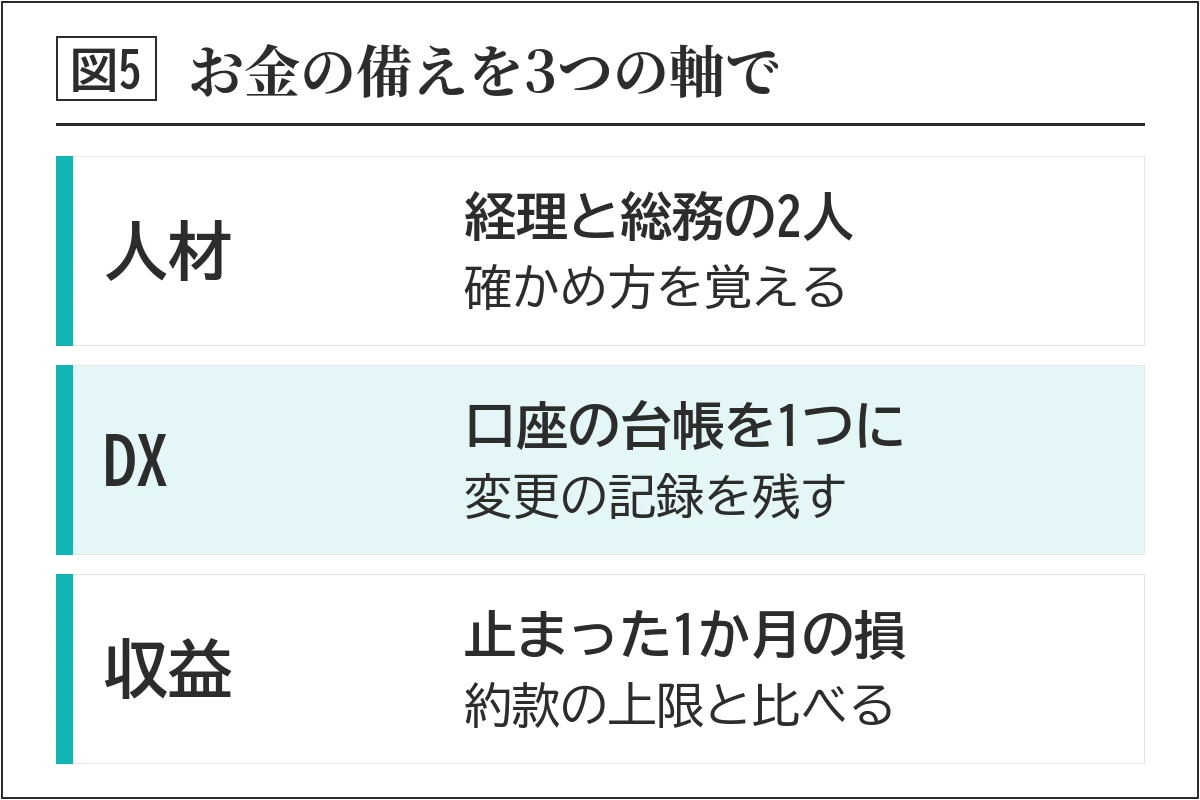
アプリバンクの統合最適化メソッドの3つの軸で並べます。
| 軸 | 何をするか | 測るもの |
|---|---|---|
| 人材育成 | 経理と総務の2人が、口座変更の確かめ方を覚える | 確かめ方を説明できる人の数 |
| DX推進 | 取引先の口座と電話番号の台帳を1つにし、変更の記録を残す | 記録のない口座変更の数(0をめざす) |
| 収益改善 | 止まった1か月の損と名簿の人数を出し、約款の上限と比べる | 約款で確かめ終えた問いの数(3つ) |
2人が確かめ方を覚えると、口座の変更を台帳に書く人がいつもいる状態になります。1か月の損の額は、約款の上限が足りるかを保険会社にたずねるときの材料になります。
明日やることは1つです。振込先の変更は、台帳の電話番号で2人が確かめてから受ける、と1行で決めてください。
よくある質問
Q. 約5億5,000万円は、うちのような会社にも関係がありますか
世界の約600組織を調べた調査の中の、日本の組織の平均です(2025年版。2026年版は401万ドル)。答えた会社の規模別の内訳は示されていないので、そのまま当てはめる額ではありません。日本の被害組織の中央値(サイトから個人情報だけが漏えいした場合で1,165万円)と、自社の名簿の人数や1か月止まったときの損で、目安を持つことを当社はすすめます。
Q. サイバー保険に入っていれば、偽の請求書の被害も出ますか
JNSAの2024年版では、一部の保険会社がオプションで補っているケースがある、という説明です。契約中の約款と代理店で、対象か、上限はいくらかを確かめてください。
お金のほかの点検も1度にすませたいときに使えます。建設会社向け 情報漏えいの点検チェックリストを受け取る
この連載の5本
- 情報漏えいの報告期限は、社長でなく現場が気づいた日から始まる|建設会社の連絡表
- 情報漏えいの損は、賠償より先に出る費用で膨らむ|建設会社の情報漏えい対策(この記事)
- 管理の無い顧客台帳は法律で守られにくい|建設会社の情報漏えい対策(近日公開)
- 現場のLINEで図面を送ると、どこまで漏れるか|建設会社の情報漏えい対策
- VPN機器を放置した会社がランサムウェアに入られる|建設会社の情報漏えい対策
関連記事
- 情報漏えいの報告期限は、社長でなく現場が気づいた日から始まる|建設会社の連絡表
- 建設業のサイバー攻撃の被害額と、保険で埋まらない所
- 退職者・協力会社のID管理|人が抜けた日に止める4つの手順
- AIエージェントの守り|建設会社が入れて穴を塞ぐ4つ
出典一覧(取得日 2026-11-10)
- 日本IBM「IBM、『2025年データ侵害のコストに関する調査レポート』日本語版を公開」(2025年9月2日): https://jp.newsroom.ibm.com/2025-09-02-ibm-report-13-of-organizations-reported-breaches-of-ai-models-or-applications-97-of-which-reported-lacking-proper-ai-access-controls
- IBM「2026年データ侵害のコストに関する調査レポート」日本語版(2026年8月公開・図2 国別の平均総コスト、組織の人口統計、調査の限界): https://www.ibm.com/jp-ja/reports/data-breach
- NPO日本ネットワークセキュリティ協会(JNSA)「インシデント損害額調査レポート 別紙『被害組織調査』第2版」(2025年7月23日公表): https://www.jnsa.org/result/incidentdamage/202507.html(PDF。p24・p27・p43〜45)
- JNSA「インシデント損害額調査レポート 第2版」(2024年2月9日公表): https://www.jnsa.org/result/incidentdamage/202402.html(PDF。p3・p61・p64〜65)
- 独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」(2026年1月29日公開): https://www.ipa.go.jp/security/10threats/10threats2026.html(解説書 組織編PDF。10位)
- IPA「ビジネスメール詐欺(BEC)対策」: https://www.ipa.go.jp/security/bec/index.html
本記事は一般的な情報提供です。保険の補償の範囲は、契約している保険会社や代理店に、賠償の見込みは弁護士にご確認ください。
監修
佐藤 望(株式会社アプリバンク 代表取締役)。建設業界30年。大手ゼネコンで国内の大規模プロジェクトを担当し、海外では子会社の立ち上げと経営再建に従事。
保有資格は認定ファシリティマネジャー/日商簿記1級/建設業経理士1級/第一種衛生管理者。日本内部監査協会 会員、東京商工会議所 会員。
株式会社アプリバンクは、経済産業省「DX認定事業者」(DX-2026-06-0021-01)。建設業に特化し、人材育成・DX推進・収益改善を統合した支援(統合最適化メソッド)を提供。お問い合わせは無料経営相談または TEL 03-6826-0180 へ。
建設業を支援する経営コンサル、株式会社アプリバンクをもっと見る
購読すると最新の投稿がメールで送信されます。